Gabriela Jiménez Ramírez | Ciencia para la vida
___________________
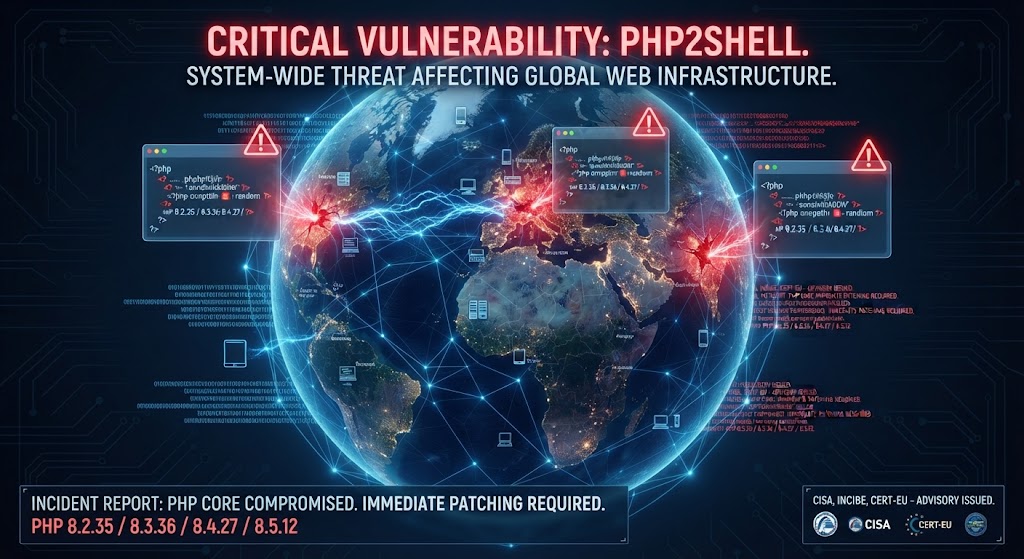
El pasado 21 de octubre de 2026 quedará marcado como el día en que los cimientos lógicos de la World Wide Web fallaron. Un par de fallas críticas de seguridad bautizadas conjuntamente como PHP2Shell amenazan la integridad de aproximadamente siete de cada diez sitios web activos en todo el planeta.
Debido a una filtración no planificada en redes sociales un día antes, la comunidad de seguridad de PHP se vio obligada a romper los protocolos de divulgación coordinada y lanzar parches de emergencia globales.
En una escala del 1 al 10, esta vulnerabilidad fue calificada con un 9.2 (Crítica). La alerta fue tal que millones de portales se apagaron temporalmente para evitar ser hackeados mientras arreglaban el problema. El pánico fue tan severo que infraestructuras críticas como redes escolares, plataformas de hospitales y portales gubernamentales en cientos de países y Europa prefirieron desconectar temporalmente sus servidores antes de caer en manos de atacantes.
PHP es el motor interno que hace funcionar al 70% de las páginas web de todo el mundo (incluyendo la mayoría de los sitios de WordPress). Este motor sufrió una crisis global debido a un fallo crítico de seguridad apodado PHP2Shell. Este fallo fue detectado «aparentemente» por una inteligencia artificial.
Un atacante en cualquier parte del mundo pudo enviar una solicitud web maliciosa a un servidor y tomar el control total del equipo sin necesidad de contraseñas. Esto se conoce como Ejecución Remota de Código (RCE). Empresas de infraestructura digital como Cloudflare reportaron haber detectado millones de intentos de ataque automatizados intentando explotar esta vulnerabilidad inmediatamente después de esparcirse la noticia.
¿Qué podemos hacer ante un incidente de esta magnitud?
Si eres administrador de sistemas, desarrollador o dueño de un sitio web, la acción y recomendación inmediata y obligatoria es:
1. Actualiza el servidor, no solo tus aplicaciones: Modificar los plugins o actualizar WordPress no sirve de nada en este caso, porque el problema está en el «motor» (PHP) del servidor.
2. Instalar la versión de emergencia: Deberás actualizar de inmediato a las versiones seguras que el equipo de PHP lanzó para cerrar la brecha:
• Si usas PHP 8.2 ➡️ Actualiza a 8.2.35
• Si usas PHP 8.3 ➡️ Actualiza a 8.3.36
• Si usas PHP 8.4 ➡️ Actualiza a 8.4.27
• Si usas PHP 8.5 ➡️ Actualiza a 8.5.12
3. Peligro con versiones viejas, PHP tiene una gran fragmentación por tantas versiones: Si en tu servidor todavía corre versiones obsoletas (como PHP 7.4, 8.0 u 8.1), no recibirás parches oficiales. Estarás completamente expuesto y la única solución real es que migres tu web a una versión moderna de PHP (8.2 o superior) de inmediato.
Las fuentes oficiales y gubernamentales que documentaron y emitieron los reportes técnicos principales sobre el incidente de seguridad de PHP (PHP2Shell) qué podrás consultar son:
1- El Equipo de Seguridad de PHP (PHP.net) publicó el aviso oficial de emergencia y el registro de cambios técnico tras liberar los parches críticos para las versiones 8.2, 8.3, 8.4 y 8.5.
2- CISA (Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU.) emitió la alerta urgente de parcheo inmediato al confirmar que los fallos estaban siendo explotados activamente en internet.
3- INCIBE-CERT (Instituto Nacional de Ciberseguridad de España) publicó el aviso detallado de «Múltiples vulnerabilidades en PHP», desglosando las mitigaciones de configuración para sistemas en español.
4- CERT-EU (Equipo de Respuesta ante Emergencias Informáticas de la Unión Europea) coordinó las directivas de protección y emitió los boletines técnicos de seguridad para las instituciones de la comunidad europea.
Autor
Gabriela Jiménez Ramírez

Bióloga. Rectora de la Universidad Nacional de las Ciencias "Humberto Fernández-Morán"